Keamanan Data Chatbot: Risiko dan Checklist Sebelum Memilih Vendor
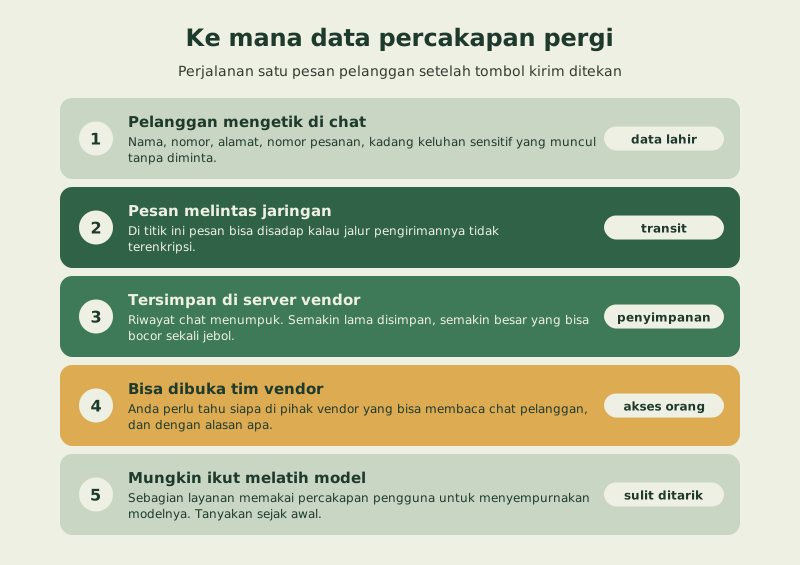
Keamanan data chatbot adalah soal siapa yang bisa membaca, menyimpan, dan memakai percakapan pelanggan Anda setelah pesan itu masuk ke sistem otomatis. Setiap kali chatbot membalas chat, ada data yang mengalir: nama, nomor telepon, alamat, kadang nomor pesanan atau keluhan yang sensitif. Data itu tidak menguap begitu balasan terkirim. Ia lewat jaringan, mampir di server vendor, dan sering ikut menyempurnakan sistem. Pertanyaan pentingnya sederhana tapi jarang ditanyakan: ke mana data itu pergi, dan siapa yang memegang kuncinya.
Kami mau jujur di depan. Banyak bisnis memilih chatbot murni dari fitur dan harga, lalu baru memikirkan keamanan setelah ada masalah. Padahal kalau data pelanggan bocor, yang menanggung reputasinya bukan vendor, melainkan nama toko Anda. Vendor bisa berganti dalam sebulan, tapi kepercayaan pelanggan yang hilang butuh bertahun-tahun untuk pulih, kalau bisa pulih sama sekali.
Artikel ini kami tulis sebagai panduan praktis, bukan ceramah teknis. Kami bahas risiko yang nyata, titik-titik di mana data bisa bocor, tanggung jawab hukum Anda menurut aturan Indonesia, lalu checklist konkret yang bisa Anda pegang saat menyeleksi vendor. Tim Saudira menangani data percakapan bisnis setiap hari, jadi penjelasannya berangkat dari praktik, bukan teori di atas kertas.
Apa Itu Keamanan Data Chatbot, dan Data Apa yang Mengalir
Keamanan data chatbot mencakup semua upaya menjaga percakapan dan informasi pelanggan agar tidak diakses, disalin, atau disalahgunakan oleh pihak yang tidak berhak. Cakupannya lebih luas daripada sekadar "servernya dienkripsi". Ia menyangkut bagaimana data dikirim, di mana disimpan, berapa lama disimpan, siapa saja yang bisa membukanya, dan apakah data itu ikut dipakai untuk melatih model kecerdasan buatan milik vendor. Kalau Anda belum kenal cara kerja dasar teknologinya, kami sudah menulis penjelasan panjang soal apa itu chatbot yang bisa dibaca lebih dulu.
Supaya terasa nyata, mari lihat data apa saja yang biasanya lewat sebuah chatbot toko online. Ada data identitas seperti nama dan nomor WhatsApp. Ada data transaksi seperti produk yang dibeli, alamat pengiriman, dan nomor resi. Kadang muncul data yang lebih sensitif tanpa diminta: pelanggan mengetik keluhan panjang, menyebut kondisi kesehatan saat menanyakan produk tertentu, atau bahkan menempel foto struk yang memuat detail pembayaran. Semua itu kini tersimpan di suatu tempat.
Inti yang perlu Anda pegang: data pelanggan yang masuk ke chatbot adalah titipan, bukan milik Anda sepenuhnya. Pelanggan menyerahkannya untuk satu tujuan, yaitu dilayani. Memakainya untuk hal lain, atau membiarkannya tercecer tanpa perlindungan, adalah pengkhianatan kecil yang cepat atau lambat akan terasa. Cara pandang ini yang membedakan bisnis yang serius soal keamanan dari yang sekadar ikut tren pasang chatbot.
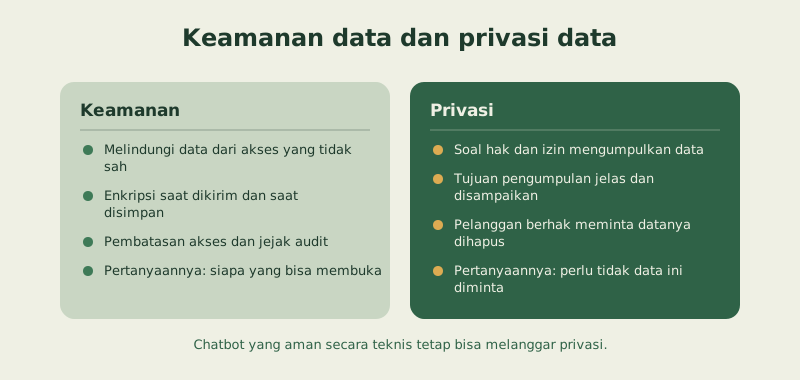
Catatan: keamanan data dan privasi data sering dianggap sama, padahal beda. Keamanan menyangkut bagaimana data dilindungi dari akses tidak sah. Privasi menyangkut apakah Anda punya hak dan izin untuk mengumpulkan serta memakai data itu. Chatbot yang aman secara teknis tetap bisa melanggar privasi kalau mengumpulkan data yang tidak perlu. Keduanya harus jalan bersama.
Risiko Keamanan Data Chatbot yang Nyata
Risiko keamanan data chatbot bukan cerita menakut-nakuti. Ia berangkat dari cara sistem ini bekerja. Mari kita bedah satu per satu, dari yang paling sering terjadi sampai yang paling jarang dibahas.
Kebocoran lewat penyimpanan yang lemah. Ini risiko paling klasik. Data percakapan disimpan di server, dan kalau server itu salah konfigurasi atau tidak dienkripsi, siapa pun yang berhasil masuk bisa mengunduh riwayat chat ribuan pelanggan sekaligus. Kasus semacam ini berulang di banyak layanan digital, dan chatbot tidak kebal. Semakin banyak data disimpan tanpa perlu, semakin besar yang bisa bocor sekali jebol.
Akses berlebihan dari sisi vendor. Banyak vendor chatbot punya akses penuh ke seluruh percakapan Anda untuk alasan "dukungan teknis". Niatnya baik, tapi risikonya nyata: karyawan vendor yang nakal, atau vendor yang datanya sendiri dibobol, otomatis membuka data Anda juga. Anda perlu tahu siapa di pihak vendor yang bisa membaca chat pelanggan, dan dengan alasan apa.
Data ikut melatih model AI. Sebagian layanan chatbot AI memakai percakapan pengguna untuk menyempurnakan modelnya. Artinya kalimat pelanggan Anda, lengkap dengan detail yang mungkin sensitif, bisa menjadi bahan pelatihan yang tersimpan di luar kendali Anda. Ini pertanyaan yang wajib diajukan sejak awal, karena begitu data masuk ke proses pelatihan, menariknya kembali hampir mustahil.
Chatbot membocorkan data yang salah. Chatbot AI bisa keliru mencampur konteks, lalu menyebutkan informasi milik pelanggan A saat melayani pelanggan B. Risiko ini muncul kalau desain sistemnya tidak memisahkan sesi dengan rapi. Bayangkan sebuah klinik yang chatbot-nya keceplosan menyebut riwayat kunjungan pasien lain. Kerugiannya bukan cuma teknis, tapi juga menyentuh ranah etika dan hukum. Sistem berbasis aturan dan sistem berbasis AI punya watak kesalahan yang berbeda di sini, dan bedanya kami urai di perbedaan chatbot rule based dan AI. Batas kemampuan lain yang perlu Anda perhitungkan kami kumpulkan di kekurangan chatbot.
Kerentanan di jalur integrasi. Chatbot jarang berdiri sendiri. Ia tersambung ke WhatsApp, ke katalog produk, kadang ke sistem pembayaran. Setiap sambungan adalah pintu tambahan. Kalau salah satu integrasi memakai kunci akses yang bocor atau terlalu luas kewenangannya, penyerang bisa masuk lewat situ. Gambaran sambungan yang lazim dipasang toko online ada di panduan integrasi WhatsApp dengan website. Soal jalur WhatsApp yang punya karakter keamanannya sendiri, kami bahas terpisah di artikel apakah WhatsApp Business bisa disadap.
Tips: jangan menilai risiko dari kemungkinan terburuk yang menakutkan, tapi dari kombinasi seberapa besar kemungkinan terjadi dikali seberapa parah dampaknya. Kebocoran data ribuan pelanggan punya kemungkinan sedang tapi dampak sangat parah, jadi ia layak jadi prioritas utama. Bandingkan dengan risiko yang dampaknya kecil walau sering terjadi.
Di Mana Data Chatbot Paling Rentan Bocor
Untuk memilih vendor dengan kepala dingin, Anda perlu tahu di titik mana saja data bisa bocor. Tabel berikut memetakan lima titik utama, risiko yang menyertainya, dan bentuk perlindungan yang seharusnya ditawarkan vendor yang serius.
| Titik Rawan | Apa yang Bisa Terjadi | Perlindungan yang Diharapkan |
|---|---|---|
| Saat data dikirim (transit) | Pesan disadap di jaringan sebelum sampai server | Enkripsi jalur pengiriman (TLS/HTTPS) |
| Saat data disimpan | Server dibobol, riwayat chat massal terunduh | Enkripsi penyimpanan dan kontrol akses ketat |
| Akses karyawan vendor | Orang dalam membaca atau menyalin percakapan | Pembatasan akses, jejak audit, perjanjian kerahasiaan |
| Pelatihan model AI | Data pelanggan menjadi bahan latih permanen | Opsi menolak (opt-out), pemisahan data pelatihan |
| Integrasi pihak ketiga | Kunci akses bocor membuka pintu ke sistem lain | Kunci berkewenangan terbatas, rotasi berkala |
Perhatikan bahwa tidak ada satu perlindungan pun yang cukup sendirian. Enkripsi transit tidak menolong kalau penyimpanannya terbuka. Penyimpanan yang aman tidak berguna kalau semua karyawan vendor bisa mengakses tanpa jejak. Keamanan yang benar berlapis, dan setiap lapis menutup celah yang ditinggalkan lapis lain. Vendor yang hanya membanggakan satu hal, biasanya enkripsi, dan diam soal sisanya, patut Anda curigai.
Satu hal yang sering luput: retensi, atau berapa lama data disimpan. Data yang sudah dihapus tidak bisa bocor. Vendor yang menyimpan seluruh riwayat chat selamanya, tanpa kebijakan penghapusan, sebenarnya menumpuk bahan bakar untuk kebocoran di masa depan. Tanyakan apakah Anda bisa mengatur masa simpan data, dan apakah Anda bisa menghapus data seorang pelanggan atas permintaannya.
UU PDP dan Tanggung Jawab yang Tidak Bisa Dilimpahkan
Sejak 2022, Indonesia punya Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi, atau yang biasa disingkat UU PDP. Aturan ini mengatur bagaimana data pribadi boleh dikumpulkan, diproses, dan dilindungi, serta mengenakan sanksi bagi yang lalai. Bagi pemilik bisnis, ini bukan urusan tim hukum perusahaan besar saja. Warung online yang menyimpan nomor dan alamat pelanggan pun tercakup di dalamnya.
Poin yang paling sering disalahpahami: dalam kacamata hukum, Anda tetap bertanggung jawab atas data pelanggan meskipun yang mengolahnya adalah vendor chatbot. Anda berperan sebagai pengendali data, vendor sebagai prosesor. Anda tidak bisa mencuci tangan dengan berkata "itu urusan sistemnya". Kalau data bocor karena vendor lalai, nama bisnis Anda yang berhadapan dengan pelanggan dan regulator. Inilah alasan kenapa memilih vendor yang benar itu keputusan keamanan, bukan sekadar keputusan belanja.
Secara praktis, ada beberapa prinsip UU PDP yang langsung relevan dengan chatbot. Data hanya boleh dikumpulkan untuk tujuan yang jelas dan disampaikan ke pelanggan. Pelanggan berhak tahu datanya dipakai untuk apa, dan berhak meminta datanya dihapus. Data juga tidak boleh disimpan lebih lama dari yang diperlukan. Kalau chatbot Anda mengumpulkan lebih banyak dari yang dibutuhkan, atau menyimpannya tanpa batas, Anda berjalan di area yang berisiko.
Catatan: kami bukan penasihat hukum, dan artikel ini bukan pengganti konsultasi hukum. Untuk bisnis yang mengolah data dalam jumlah besar atau data yang tergolong spesifik seperti data kesehatan, sebaiknya minta pendapat ahli hukum yang paham UU PDP. Yang kami tekankan di sini adalah kesadaran: tanggung jawabnya ada di tangan Anda, dan itu memengaruhi vendor mana yang layak dipilih.
Checklist Keamanan Sebelum Memilih Vendor
Bagian ini yang paling bisa langsung Anda pakai. Cetak atau salin daftar ini, lalu cek satu per satu saat mengevaluasi vendor chatbot. Kalau sebuah vendor tidak lolos di beberapa poin dasar, itu sinyal yang cukup untuk melangkah ke kandidat berikutnya.
- Enkripsi menyeluruh. Data terenkripsi baik saat dikirim maupun saat disimpan, bukan hanya salah satu.
- Kejelasan lokasi penyimpanan. Vendor bisa menyebut di mana data disimpan dan tunduk pada aturan mana.
- Kebijakan pelatihan model. Ada pernyataan jelas apakah data Anda dipakai melatih model, dan ada opsi menolak.
- Kontrol akses internal. Tidak semua karyawan vendor bisa membuka chat Anda, dan setiap akses meninggalkan jejak.
- Pengaturan retensi. Anda bisa menentukan berapa lama data disimpan dan bisa menghapusnya.
- Pemenuhan permintaan pelanggan. Ada cara menghapus data seorang pelanggan bila ia memintanya.
- Perjanjian pengolahan data. Vendor bersedia menandatangani kesepakatan yang mengatur tanggung jawab keamanan.
- Kewenangan integrasi yang terbatas. Sambungan ke WhatsApp atau sistem lain memakai kunci berkewenangan sempit, bukan akses penuh.
- Rekam jejak dan transparansi. Vendor terbuka soal insiden keamanan yang pernah terjadi dan bagaimana menanganinya.
- Kemudahan keluar. Anda bisa mengunduh dan membawa data Anda kalau suatu saat pindah vendor.
Tidak semua poin punya bobot sama untuk setiap bisnis. Klinik dan lembaga keuangan wajib ketat di semua lini karena datanya sensitif. Toko aksesori mungkin bisa lebih longgar di beberapa titik. Yang penting Anda memutuskan sadar, bukan lolos begitu saja karena tidak pernah bertanya. Kalau Anda ingin melihat bagaimana Saudira menjawab poin-poin ini, silakan tengok halaman harga dan paket kami untuk gambaran layanannya.
Pertanyaan yang Wajib Ditanyakan ke Vendor
Checklist di atas berguna kalau Anda tahu cara menggalinya. Vendor yang baik akan menjawab pertanyaan-pertanyaan berikut dengan tenang dan spesifik. Vendor yang berkelit, menjawab dengan istilah kabur, atau terkesan tersinggung, sudah memberi Anda jawaban tersendiri.
- Apakah data percakapan saya dipakai untuk melatih model kecerdasan buatan Anda? Kalau ya, bisakah saya menolak?
- Siapa saja di pihak Anda yang bisa membaca chat pelanggan saya, dan dalam kondisi apa?
- Berapa lama data disimpan, dan bisakah saya mengatur atau menghapusnya?
- Apa yang terjadi pada data saya kalau saya berhenti berlangganan?
- Pernahkah Anda mengalami insiden kebocoran data? Bagaimana Anda menanganinya?
- Bagaimana chatbot memisahkan data antar pelanggan agar tidak tercampur?
- Apakah Anda bersedia menandatangani perjanjian pengolahan data pribadi?
Perhatikan bukan cuma isi jawaban, tapi juga cara menjawab. Vendor yang serius soal keamanan biasanya sudah menyiapkan dokumen dan penjelasan untuk pertanyaan-pertanyaan ini, karena mereka sering ditanya oleh klien yang teliti. Kalau Anda pelanggan pertama yang menanyakannya dan mereka gelagapan, itu petunjuk bahwa keamanan bukan prioritas mereka selama ini.
Saat mengevaluasi kemampuan teknis chatbot secara keseluruhan, keamanan sebaiknya masuk sebagai kriteria sejajar dengan fitur dan harga, bukan renungan belakangan. Untuk konteks yang lebih luas soal melatih sistem dengan data internal Anda, artikel cara melatih chatbot dengan data bisnis membahas bagaimana data bisnis diolah menjadi jawaban, yang berkaitan erat dengan pertanyaan keamanan di atas.
Kesalahan Umum Bisnis Indonesia soal Keamanan Data
Dari pengamatan kami mendampingi bisnis memasang chatbot, ada beberapa pola keliru yang berulang. Menyadarinya sejak awal bisa menyelamatkan Anda dari penyesalan yang mahal.
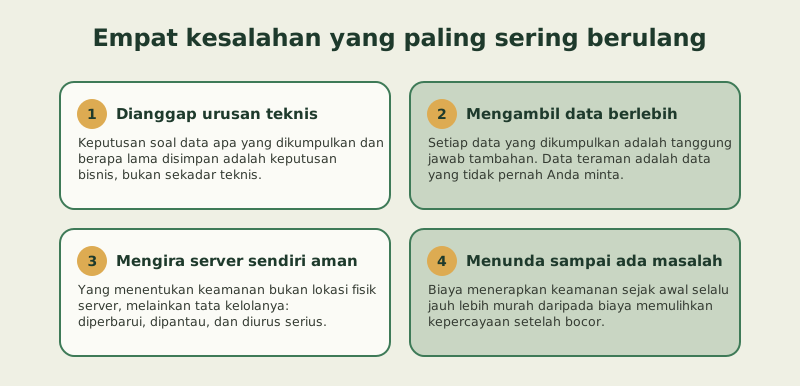
Menganggap keamanan urusan teknis semata. Banyak pemilik bisnis menyerahkan seluruh keputusan ke staf IT atau ke vendor, lalu berhenti peduli. Padahal keputusan soal data apa yang dikumpulkan dan berapa lama disimpan adalah keputusan bisnis, bukan sekadar teknis. Anda yang paling tahu data mana yang berbahaya kalau bocor, jadi Anda harus ikut memutuskan.
Mengumpulkan data lebih banyak dari yang perlu. Ada godaan untuk meminta pelanggan mengisi banyak informasi sejak awal chat, dengan alasan "siapa tahu berguna". Setiap data yang dikumpulkan adalah tanggung jawab dan risiko tambahan. Data teraman adalah data yang tidak pernah Anda minta. Ambil hanya yang benar-benar dibutuhkan untuk melayani, sisanya lewatkan.
Sekarang bagian yang mungkin berlawanan dengan anggapan umum. Banyak yang percaya chatbot yang datanya disimpan di server sendiri, di kantor, pasti lebih aman daripada yang menyimpan data di layanan awan besar. Menurut kami ini keliru sebagai patokan umum. Server sendiri yang jarang diperbarui, tidak dipantau, dan diurus seorang staf paruh waktu justru sering lebih rawan daripada layanan awan yang punya tim keamanan penuh waktu. Yang menentukan keamanan bukan lokasi fisik server, melainkan tata kelolanya. Jangan tertipu oleh perasaan aman karena "datanya ada di tempat kami".
Menunda sampai ada masalah. Kesalahan terakhir sekaligus yang paling manusiawi. Keamanan terasa seperti biaya tanpa manfaat langsung, sampai suatu hari terjadi kebocoran dan semuanya berubah menjadi krisis. Biaya menerapkan keamanan yang benar sejak awal selalu jauh lebih murah daripada biaya memulihkan kepercayaan setelah bocor. Perlakukan keamanan sebagai investasi ketenangan, bukan sebagai beban.
Chatbot yang dikelola dengan sadar soal data justru memperkuat layanan Anda, bukan melemahkannya. Pelanggan yang tahu datanya dijaga akan lebih nyaman bertransaksi. Kalau Anda ingin memahami lebih jauh bagaimana chatbot yang baik seharusnya menyerahkan kasus sensitif ke manusia alih-alih memaksakan diri menjawab, alurnya kami jabarkan di eskalasi keluhan, dan prinsip itu berlaku juga untuk urusan data yang berisiko. Bahan yang Anda berikan ke chatbot pun sebaiknya ditata rapi lebih dulu, seperti yang kami bahas di knowledge base, supaya tidak ada dokumen sensitif yang ikut terunggah tanpa Anda sadari.
Pertanyaan yang Sering Diajukan
Apa itu keamanan data chatbot?
Keamanan data chatbot adalah kumpulan upaya menjaga percakapan dan informasi pelanggan yang lewat sistem chatbot agar tidak diakses, disalin, atau disalahgunakan pihak tidak berhak. Cakupannya meliputi cara data dikirim, disimpan, siapa yang bisa mengaksesnya, dan apakah data ikut dipakai melatih model AI vendor.
Apakah data pelanggan di chatbot bisa bocor?
Bisa, terutama kalau penyimpanan tidak dienkripsi, akses vendor terlalu longgar, atau integrasi ke sistem lain memakai kunci yang bocor. Risiko ini bisa ditekan dengan enkripsi menyeluruh, pembatasan akses, kebijakan retensi yang jelas, dan pemilihan vendor yang serius soal keamanan.
Apakah percakapan chatbot dipakai untuk melatih AI?
Tergantung vendornya. Sebagian layanan memakai percakapan pengguna untuk menyempurnakan modelnya, sebagian tidak dan menawarkan opsi menolak. Ini pertanyaan yang wajib Anda ajukan sejak awal, karena begitu data masuk proses pelatihan, menariknya kembali hampir mustahil.
Apakah chatbot melanggar UU PDP di Indonesia?
Chatbot tidak otomatis melanggar, tapi cara Anda mengumpulkan dan menyimpan data bisa melanggar UU Nomor 27 Tahun 2022 kalau lalai. Anda tetap bertanggung jawab sebagai pengendali data meskipun pengolahannya dilakukan vendor, jadi pilih vendor dan atur pengumpulan data dengan hati-hati.
Apakah chatbot yang datanya di server sendiri lebih aman?
Belum tentu. Yang menentukan keamanan bukan lokasi fisik server, melainkan tata kelolanya. Server sendiri yang jarang diperbarui dan tidak dipantau bisa lebih rawan daripada layanan awan yang punya tim keamanan penuh waktu.
Data apa yang sebaiknya tidak dikumpulkan lewat chatbot?
Hindari mengumpulkan data yang tidak dibutuhkan untuk melayani, misalnya nomor identitas, detail kartu pembayaran, atau informasi kesehatan yang tidak relevan. Data teraman adalah data yang tidak pernah Anda minta, jadi ambil hanya yang benar-benar perlu.
Pertanyaan apa yang harus ditanyakan ke vendor soal keamanan?
Tanyakan apakah data dipakai melatih AI, siapa yang bisa membaca chat pelanggan, berapa lama data disimpan, apa yang terjadi pada data saat berhenti berlangganan, dan apakah vendor bersedia menandatangani perjanjian pengolahan data. Cara vendor menjawab sama pentingnya dengan isi jawabannya.
Kesimpulan
Keamanan data chatbot bukan fitur tambahan yang bisa dipikirkan nanti, melainkan pondasi yang menentukan aman atau tidaknya data pelanggan yang Anda titipkan ke sebuah sistem. Risikonya nyata dan berlapis: dari penyimpanan yang lemah, akses vendor yang berlebihan, data yang ikut melatih model, sampai kerentanan di jalur integrasi. Memahami di mana data bisa bocor adalah langkah pertama untuk memilih dengan waras.
Yang perlu Anda ingat, tanggung jawab atas data pelanggan tetap di tangan Anda meskipun yang mengolahnya vendor. Karena itu, gunakan checklist dan daftar pertanyaan di artikel ini saat menyeleksi. Pilih vendor yang menjawab tenang dan spesifik, kumpulkan hanya data yang perlu, dan perlakukan keamanan sebagai investasi ketenangan, bukan beban yang ditunda.
Kalau Anda ingin mencoba chatbot yang dilatih dari data bisnis Anda sendiri dan membalas chat pelanggan lewat WhatsApp maupun website, dengan serah terima ke manusia saat pertanyaan di luar kemampuannya, Saudira bisa jadi titik mulai. Daftar gratis di sini dan ajukan pertanyaan keamanan tadi langsung ke tim kami sebelum memutuskan.